民眾個資遭冒用訂高鐵票?高鐵澄清:訂票人誤植,非系統漏洞
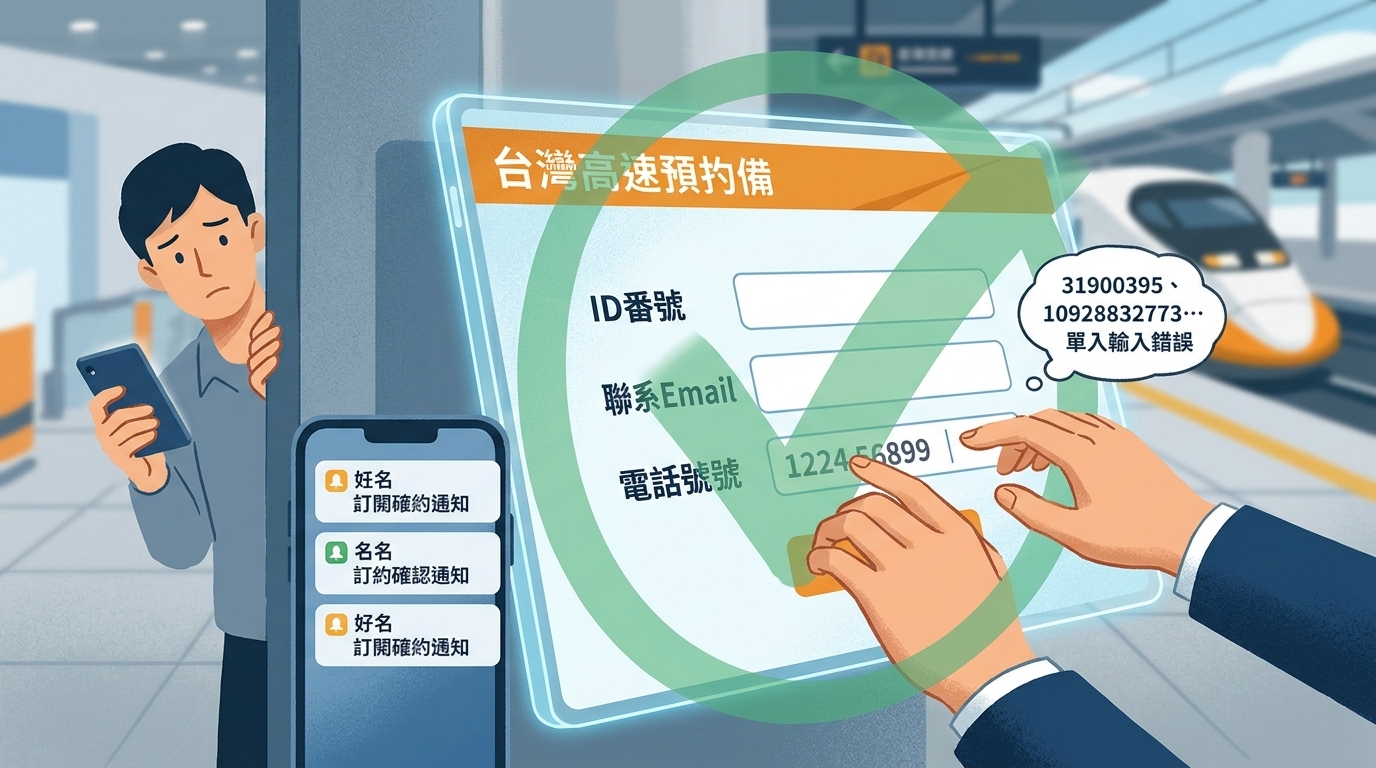
根據《Lai傳媒》報導,近日有民眾投訴其電子信箱與手機號碼疑似遭到不明人士冒用,連續3次成功在台灣高鐵訂票系統辦理訂位。投訴人質疑高鐵系統缺乏聯絡資訊的核對機制,存在設計瑕疵;對此,台灣高鐵回應,經查為訂票人單純輸入錯誤,系統運作正常,並無資安漏洞。
重點整理
- 民眾於9月3日發現信箱收到3筆高鐵訂票成功通知,訂票人使用自己的身分證與信用卡付款,卻填寫投訴人的信箱與電話。
- 投訴人向高鐵客服反映,客服最終以「聯絡不到訂票本人」為由結案。
- 高鐵公司澄清,此案為訂票人誤植聯絡資料,系統並未遭駭,且E-mail僅作通知之用,非強制輸入或身分核對項目。
- 資安專家分析,高鐵系統核心驗證為身分證字號與金流刷卡,未針對信箱發送驗證碼屬於營運考量下的流程設計,而非技術漏洞。
事件背景
投訴民眾表示自己平時鮮少搭乘高鐵,也未將資料借予親友。9月3日檢查電子信箱時,意外發現收件匣內有3筆高鐵訂票成功通知信。經比對發現,訂票人確實是以自己的身分證字號與信用卡進行付款,但在聯絡信箱與電話欄位卻填寫了投訴人的個人資料。投訴人認為,連續3次精準輸入相同的他人聯絡方式,難以用「不小心輸入錯誤」來解釋,進而向高鐵客服反映並提供相關紀錄,質疑訂票系統未在過程中進行E-mail或電話的身分核對。
為何重要
此事件凸顯了大型交通訂票系統在安全性與使用者體驗之間的權衡策略。資安專家指出,高鐵將信箱與電話僅定位為「訊息通知管道」,未實施E-mail或簡訊驗證機制,在技術上難以定義為資安漏洞。然而,這種流程設計允許任何人在無須授權的情況下填入他人聯絡資訊,將導致無辜第三方持續收到錯誤的交易通知或垃圾郵件,進而衍生個人資料遭隨意使用的隱私疑慮。
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Wow
0
 Sad
0
 Angry
0